*Обложка создана ИИ-моделью gpt-image-2 через сервис от KolerskyAI
Угрозы, связанные с использованием ИИ, выросли на 89%, при этом противники нацелены на цепочки поставок программного обеспечения, экосистемы ИИ и устройства, а Адам Майерс обвиняет Китай в шпионаже.
Гигант в сфере кибербезопасности CrowdStrike опубликовал свой отчет об анализе угроз за 2026 год, в котором подробно рассматривает скрытных противников, уделяя особое внимание тому, как искусственный интеллект меняет как векторы атак, так и возможности защиты .
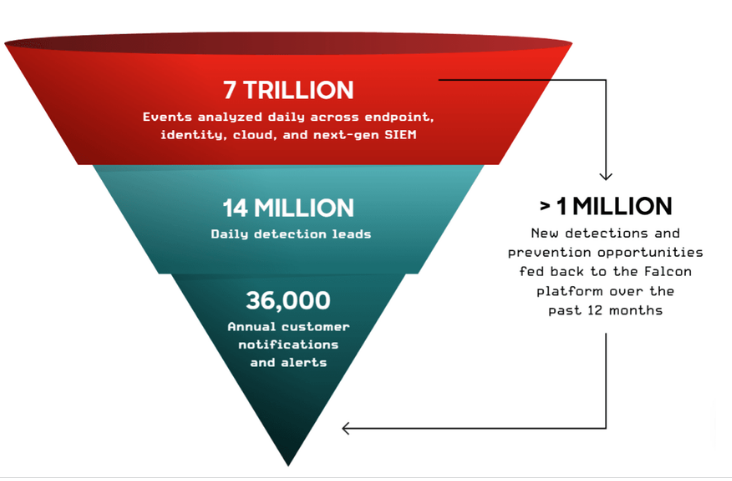
Этот документ, составленный на основе наблюдений за операцией CrowdStrike OverWatch, которая ежедневно анализирует более семи триллионов событий, отслеживает активность противников в период с июля 2025 по 2026 год.
Для организаций, внедряющих системы искусственного интеллекта, результаты исследования выявляют двойственную реальность. В то время как противники используют ИИ для повышения эффективности своих операций, защитники одновременно применяют ИИ для более эффективного обнаружения угроз.
Согласно отчету, активность противников, использующих искусственный интеллект, выросла на 89% , и в исследовании подчеркивается, что «искусственный интеллект теперь является инструментом, целью и фактором, усиливающим действия противников».
Однако эта технология также помогает специалистам по защите выявлять больше угроз со стороны злоумышленников: количество оповещений, срабатывающих от агентов ИИ, в 2,5 раза выше, чем от людей. Это говорит о том, что механизмы защиты на основе ИИ могут набирать обороты в продолжающейся гонке вооружений в сфере кибербезопасности.
Этот документ, составленный на основе наблюдений за операцией CrowdStrike OverWatch, которая ежедневно анализирует более семи триллионов событий, отслеживает активность противников в период с июля 2025 по 2026 год.
Для организаций, внедряющих системы искусственного интеллекта, результаты исследования выявляют двойственную реальность. В то время как противники используют ИИ для повышения эффективности своих операций, защитники одновременно применяют ИИ для более эффективного обнаружения угроз.
Согласно отчету, активность противников, использующих искусственный интеллект, выросла на 89% , и в исследовании подчеркивается, что «искусственный интеллект теперь является инструментом, целью и фактором, усиливающим действия противников».
Однако эта технология также помогает специалистам по защите выявлять больше угроз со стороны злоумышленников: количество оповещений, срабатывающих от агентов ИИ, в 2,5 раза выше, чем от людей. Это говорит о том, что механизмы защиты на основе ИИ могут набирать обороты в продолжающейся гонке вооружений в сфере кибербезопасности.
Данные показывают, что окно возможностей для разработчиков закрывается с невероятной скоростью. С января по июнь 2026 года 88% уязвимостей, для которых существовали общедоступные доказательства концепции (PoC), были активно использованы в реальных условиях. Это произошло в течение 48 часов после их появления.
Однако, как ни удивительно, данные показывают, что в этом году активность злоумышленников увеличилась всего на 4%, что значительно ниже прошлогоднего показателя в 27%. Компания CrowdStrike считает, что такое стабилизация ожидаема и указывает на зрелость ландшафта угроз, где злоумышленники отказываются от старых методов грубой силы и инвестируют в инновационные способы получения первоначального доступа.
Однако, как ни удивительно, данные показывают, что в этом году активность злоумышленников увеличилась всего на 4%, что значительно ниже прошлогоднего показателя в 27%. Компания CrowdStrike считает, что такое стабилизация ожидаема и указывает на зрелость ландшафта угроз, где злоумышленники отказываются от старых методов грубой силы и инвестируют в инновационные способы получения первоначального доступа.
Корпоративный ИИ используется в качестве оружия и злоупотребляется им
Известный киберпреступник Chollima, связанный с Корейской Народной Республикой (КНДР), использовал различные доверенные среды, основанные на искусственном интеллекте, для компрометации криптовалютных и блокчейн-компаний.
По данным CrowdStrike, именно этот северокорейский злоумышленник продемонстрировал наиболее продвинутое использование ИИ, создав целые фиктивные компании, которые использовали не только сгенерированные ИИ веб-сайты, но и учетные записи GitHub и почтовую инфраструктуру.
В другой кампании злоумышленники, движимые финансовой мотивацией, злоупотребили доступом к корпоративной системе LLM для осуществления LLMJacking, по сути, взламывая модель ИИ организации путем кражи или использования учетных данных облачных сервисов и ключей API.
В результате этого происходит спекуляция на финансовых рынках или злоупотребление потреблением, когда жертва получает огромный счет от поставщика услуг искусственного интеллекта из-за всех несанкционированных запросов.
В одном случае злоумышленники отправили 200 000 запросов к моделям искусственного интеллекта за две минуты, что демонстрирует масштабы, в которых теперь можно осуществлять автоматизированные атаки.
Компания CrowdStrike также обнаружила злоумышленников, которые использовали уязвимости в серверном программном обеспечении, связанном с искусственным интеллектом, для майнинга криптовалюты и даже сбора информации о конфиденциальных конфигурациях.
По данным CrowdStrike, именно этот северокорейский злоумышленник продемонстрировал наиболее продвинутое использование ИИ, создав целые фиктивные компании, которые использовали не только сгенерированные ИИ веб-сайты, но и учетные записи GitHub и почтовую инфраструктуру.
В другой кампании злоумышленники, движимые финансовой мотивацией, злоупотребили доступом к корпоративной системе LLM для осуществления LLMJacking, по сути, взламывая модель ИИ организации путем кражи или использования учетных данных облачных сервисов и ключей API.
В результате этого происходит спекуляция на финансовых рынках или злоупотребление потреблением, когда жертва получает огромный счет от поставщика услуг искусственного интеллекта из-за всех несанкционированных запросов.
В одном случае злоумышленники отправили 200 000 запросов к моделям искусственного интеллекта за две минуты, что демонстрирует масштабы, в которых теперь можно осуществлять автоматизированные атаки.
Компания CrowdStrike также обнаружила злоумышленников, которые использовали уязвимости в серверном программном обеспечении, связанном с искусственным интеллектом, для майнинга криптовалюты и даже сбора информации о конфиденциальных конфигурациях.
Цепочки поставок программного обеспечения под угрозой
В этот период было зафиксировано большое количество атак на цепочки поставок программного обеспечения из-за значительного масштаба уязвимости.
Среди подобных атак особенно часто встречались пакеты npm: 87% всех атак, направленных на отравление цепочки поставок, произошли в течение шести месяцев.
По данным CrowdStrike, «экосистема npm является привлекательной целью благодаря устоявшейся норме, когда проекты имеют глубокие деревья зависимостей, состоящие из множества небольших пакетов, возможности автоматического запуска скриптов при установке пакетов и общей популярности JavaScript для разработки программного обеспечения полного цикла».
Идея атак на инфраструктуру разработчиков, включая зависимости программных пакетов, инструменты, реестры и расширения IDE, заключается в том, чтобы рассматривать присущее ей доверие как «систематическую уязвимость». Подобные атаки также всё чаще автоматизируются.
В мае 2026 года Altered Spider, отслеживаемый как TeamPCP, запустил самораспространяющийся червь, который похитил учетные данные и автономно опубликовал дополнительные зараженные пакеты, распространяя инфекцию по экосистемам npm и PyPI без участия человека.
Для этого потребовался всего лишь один набор украденных учетных данных сопровождающего проекта. На пике кампании в мае 2026 года Altered Spider скомпрометировал более 300 зависимостей за один день.
Среди подобных атак особенно часто встречались пакеты npm: 87% всех атак, направленных на отравление цепочки поставок, произошли в течение шести месяцев.
По данным CrowdStrike, «экосистема npm является привлекательной целью благодаря устоявшейся норме, когда проекты имеют глубокие деревья зависимостей, состоящие из множества небольших пакетов, возможности автоматического запуска скриптов при установке пакетов и общей популярности JavaScript для разработки программного обеспечения полного цикла».
Идея атак на инфраструктуру разработчиков, включая зависимости программных пакетов, инструменты, реестры и расширения IDE, заключается в том, чтобы рассматривать присущее ей доверие как «систематическую уязвимость». Подобные атаки также всё чаще автоматизируются.
В мае 2026 года Altered Spider, отслеживаемый как TeamPCP, запустил самораспространяющийся червь, который похитил учетные данные и автономно опубликовал дополнительные зараженные пакеты, распространяя инфекцию по экосистемам npm и PyPI без участия человека.
Для этого потребовался всего лишь один набор украденных учетных данных сопровождающего проекта. На пике кампании в мае 2026 года Altered Spider скомпрометировал более 300 зависимостей за один день.
Противники Китая как национального государства наступают
Противник, имеющий связи с Китаем, Overcast Panda, по оценке CrowdStrike, представляет собой «одну из наиболее оперативно сложных и устойчивых угроз для организаций, сотрудники которых ездят в Китай». Способ его действия выявляет важнейший элемент: близость к целевому устройству .
Это дает им преимущество, позволяя полностью обходить средства контроля сетевой безопасности и делая неэффективными периметровую защиту, обнаружение угроз на конечных устройствах и обучение пользователей основам безопасности.
Это дает им преимущество, позволяя полностью обходить средства контроля сетевой безопасности и делая неэффективными периметровую защиту, обнаружение угроз на конечных устройствах и обучение пользователей основам безопасности.
Vault Panda и Genesis Panda, обе компании, являющиеся противниками Китая, продемонстрировали невероятную скорость использования уязвимостей в качестве оружия, совершая атаки менее чем за 24 часа после раскрытия PoC.
«Если вы посмотрите на 15-й пятилетний план, инициативу «Один пояс, один путь», вы увидите, какие ключевые отрасли Китай пытается обогатить, развить и в конечном итоге атаковать, стремясь к региональной и глобальной гегемонии», — говорит Адам Майерс , руководитель отдела противодействия враждебным действиям в CrowdStrike.
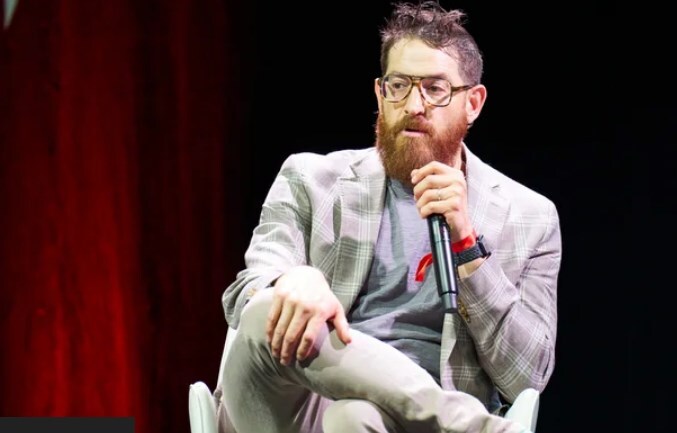
Адам Майерс, руководитель отдела противодействия враждебным действиям в CrowdStrike.
«Они хотят стать самой могущественной страной в мире и используют наступательные кибер-операции для проведения масштабного экономического шпионажа, чтобы достичь этой цели. Если вспомнить Германию и их производственные процессы, или Нидерланды, где высокотехнологичные литографические устройства используются для проектирования микросхем, а в Великобритании – для развития ядерного потенциала».
Китай изучает все эти различные технологии, в каждой стране отдельно, в поисках технологий, которые он хочет украсть с целью экономического шпионажа, а затем использовать их для дальнейшего развития


